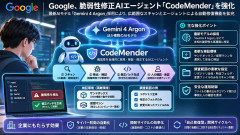
CodeMenderの脆弱性自動修復機能(ChatGPTで生成)ニュースの概要Googleは、ソフトウェアの脆弱性を自律的に発見・検証・修正するAIエージェント「CodeMender」の機能を強化したと発表した。最新のフロンティアモデル「Gemini 4 Argon」を含む複数モデルを利用し、脆弱性の検証環境や調査対象ファイルの範囲を柔軟に選択できるようになった。現在プレビュー版として提供されており、企業のサイバー防衛を自動化し、開発サイクルの効率化を支援する。ビジネス+IT出典:GoogleがGemini 4 Argon採用の脆弱性修正AIエージェント「CodeMender」を強化 ネットの反応 1.AIが脆弱性を見つけて修正までしてくれるのか。プログラマーの仕事がどんどん変わっていくな。2.Gemini 4 Argonってセキュリティ分野でも活躍してるんだな。GoogleのAI開発スピードがすごい。3.脆弱性を発見するだけじゃなくて修正パッチまで生成するのは便利すぎる。4.これでセキュリティエンジニアの負担が減るなら大歓迎だわ。人手不足の現場にはありがたい。5.AIが作った修正コードに別の脆弱性が混ざってたらどうするんだ?結局、人間のチェックは必要だろ。6.変更されたファイルだけスキャンできるのは実用的だな。大規模プロジェクトだと全部調べるのは時間かかるし。7.サンドボックスと仮想マシンを選べるのはいいね。セキュリティ検証で本番環境を壊したら笑えないからな。8.自動修復といっても最終的には開発者の承認が必要なんだな。このくらいのバランスがちょうどいいと思う。9.攻撃側もAIを使ってくる時代だから、防御側もAIで対抗しないと追いつかないだろうな。10.これGitHubのプルリクエストと連携できたらめちゃくちゃ便利そう。コードレビューの負担も減りそうだ。11.未知の脆弱性まで発見できる可能性があるのは夢があるな。従来の静的解析ツールとは違う強みだと思う。12.便利なのは分かるけど誤検知がどのくらいあるのか気になる。大量に警告が出ても対応しきれないぞ。13.個人開発者にも使わせてほしい。一人で開発からセキュリティ対策まで全部やるのは大変なんだよ。14.AIがコードを書いてAIが脆弱性を見つけてAIが修正する。もう開発の流れそのものが変わり始めてるな。15.大企業の巨大なコードベースでもまともに動くなら革命的だと思う。あとは処理速度とコスト次第か。16.ローカル環境でのコマンド実行前に確認を求める仕様は重要だな。AIに無制限の権限を渡すのは怖すぎる。17.セキュリティパッチを作るだけじゃなくて、既存の機能が壊れていないかも確認してほしい。18.オープンソースの脆弱性修正にも活用できたらいいな。メンテナンスが追いついていないプロジェクトは山ほどある。19.まだプレビュー版なのか。正式リリースまでにどれくらい精度が上がるのか楽しみだな。20.最終的にはAIが24時間コードを監視して、問題が起きる前に修正する時代になるのかな。セキュリティ対策の常識が変わりそう。 ※上記は記事内容をもとに作成した架空のネット民コメントです。実際の掲示板やSNSから引用したものではありません。 まとめGoogleは、ソフトウェアの脆弱性を自律的に発見・検証・修正するAIエージェント「CodeMender」の機能強化を発表しました。最新AIモデル「Gemini 4 Argon」を含む複数のモデルを活用し、従来の手法では発見が難しかった脆弱性の特定や修正パッチの生成を支援します。今回のアップデートでは、脆弱性の検証環境としてサンドボックスと仮想マシンを選択できるようになりました。また、リポジトリ全体だけでなく、特定のフォルダや変更されたファイルのみを対象とする柔軟なスキャンにも対応し、調査時間や処理コストの削減が期待されます。安全性にも配慮されており、ローカル環境でのファイル書き込みやコマンド実行には事前確認が必要です。AIが生成した修正コードの適用にも開発者の承認が求められます。CodeMenderは現在プレビュー版として提供されており、今後はAIによる脆弱性対策の自動化が進み、企業のセキュリティ強化やソフトウェア開発の効率化につながることが期待されます。 アマゾン商品Google AI 仕事大全 Gemini・NotebookLM・AIエージェントをぜんぶ使う…













 (角川コミックス・エース)](https://m.media-amazon.com/images/I/51B3hg0ZHeL._AC_SX500_.jpg)