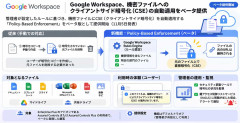
機密ファイルの自動暗号化の仕組み(ChatGPTで生成)ニュースの概要Googleは11月5日(現地時間)、Google Workspaceで機密ファイルにクライアントサイド暗号化(CSE)を自動適用する「Policy-Based Enforcement」をベータ版として提供開始した。 従来は、ユーザーが既存ファイルの暗号化コピーを手動で作成し、暗号化されていない元ファイルを削除する必要があった。新機能ではCSEがGoogle Workspace Rules Engineと統合され、管理者が設定したルールに基づいて暗号化が適用される。暗号化は元のファイル上で直接行われ、ファイルの元のURLは維持される。CodeZine出典:Google Workspace、機密ファイルへのクライアントサイド暗号化の自動適用をベータ提供 ネットの反応 1.機密ファイルを自動で暗号化してくれるのは便利だな。手動で管理するのは限界があるし。 2.元のURLが変わらないのは地味にありがたい。共有リンクを作り直さなくて済むのは大きい。 3.今まで暗号化コピーを作って元ファイルを削除してたのか。それは面倒すぎるだろw 4.企業向けとしてはかなり重要なアップデートだと思う。情報漏洩対策は自動化できるところから自動化すべき。 5.PDFや画像まで対象なのはいいね。ドキュメントだけじゃ意味ないからな。 6.管理者の設定ミスで必要なファイルまで暗号化されないか心配。ルールの設計が重要になりそう。 7.これって暗号化した後も普通に共同編集できるのかな?使い勝手がどこまで維持されるのか気になる。 8.Enterprise Plusに追加契約が必要なのか。中小企業にはちょっとハードルが高そう。 9.暗号化の状況を管理者が監視できるのは安心だな。導入しただけで終わらない仕組みは大事。 10.機密情報を含むファイルを自動判定できるなら便利そう。ただ、判定の精度がどれくらいなのか知りたい。 11.Google Workspaceも企業向けセキュリティがどんどん強化されてるな。クラウドだから危険という時代でもないのか。 12.鍵管理サービスに障害が起きたらどうなるんだろう。暗号化が強力でもファイルを開けなくなったら困る。 13.デフォルトでオフなのは妥当だと思う。いきなり全社のファイルが暗号化されたら混乱しそうw 14.Microsoft Office形式にも対応してるのはありがたい。企業だとExcelやWordが大量にあるからな。 15.暗号化されてない元ファイルを削除する作業が不要になるのはいい。削除忘れによるリスクも減らせそう。 16.こういう機能こそAIより先に充実させてほしい。企業にとってはセキュリティが最優先だろ。 17.共有ドライブにも対応してるのがポイント高い。部署単位で管理できるなら運用しやすそう。 18.暗号化されたことをユーザーに通知してくれるのは親切。何も知らずにファイルの挙動が変わったら驚くからな。 19.ベータ版だから最初は慎重に導入した方がよさそう。既存の業務システムとの相性も気になる。 20.ファイルのURLを維持したまま暗号化できるのは大きな進歩だな。正式版になったら導入する企業も増えそう。 ※上記は記事内容をもとに作成した架空のネット民コメントです。実際の掲示板やSNSから引用したものではありません。 まとめGoogleは11月5日(現地時間)、Google Workspaceの機密ファイルにクライアントサイド暗号化(CSE)を自動適用する新機能「Policy-Based Enforcement」のベータ提供を開始しました。従来は暗号化されたコピーを手動で作成し、元ファイルを削除する必要がありましたが、新機能では管理者が設定したルールに従って、元のファイルを直接暗号化できます。ファイルのURLも維持されるため、既存の共有リンクを変更する必要がありません。対象はGoogleドキュメント、スプレッドシート、スライドのほか、Microsoft Officeファイル、PDF、画像などです。管理者は暗号化状況を監視でき、鍵管理サービスの問題も通知されます。利用にはEnterprise Plus向けのAssured ControlsまたはAssured Controls Plusアドオンとベータ登録が必要です。初期設定では無効となっており、企業の機密情報保護と管理業務の効率化が期待されます。 アマゾン商品Google Workspace+Gemini 完全ガイド 基本操作+疑問・困った解決+便利ワザ (一冊に凝縮)…