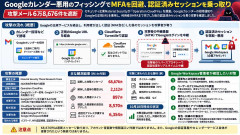
Googleカレンダーを悪用した認証乗っ取り攻撃(ChatGPTで生成)ニュースの概要セキュリティ企業Material Securityは、Googleカレンダーの招待通知やGoogleの正規URLを悪用し、企業ユーザーの認証済みGoogleセッションを乗っ取るフィッシング攻撃について調査結果を公表しました。2026年8月中旬から確認されている攻撃活動は「Operation CloudFire」と呼ばれ、同社は約1か月間に攻撃メッセージ6万8,676件を遮断し、関連する897ドメインへの対処を実施したとしています。セキュリティ対策Lab出典:Googleカレンダー悪用のフィッシングでMFAを回避、認証済みセッションを乗っ取り 攻撃メール6万8,676件を遮断 ネットの反応 1.Googleカレンダーの招待から乗っ取りとか怖すぎるだろ。普通に仕事で使ってる人ほど引っかかりそう。 2.二段階認証してても突破される可能性があるのかよ。もう何を信用すればいいんだ。 3.6万8,676件も遮断したって規模がデカすぎる。しかも約1か月間の数字なのか。 4.最初のリンクがGoogleの正規URLってのが厄介だな。URL確認してる人でも騙される可能性あるじゃん。 5.これMFA自体を破ってるわけじゃないんだな。認証が終わった後のセッションを盗むってことか。 6.知らない相手ならまだ警戒するけど、知ってる会社から招待が来たら普通に開きそう。 7.Googleカレンダーって便利だけど、こういう悪用方法まであるとは思わなかった。 8.Cloudflareの認証画面まで利用するのか。人間だけを通してセキュリティ検査を避けるとか考えてるな。 9.パスキーやセキュリティキーが重要って話になるわけか。SMS認証だけじゃ安心できない時代だな。 10.897ドメインに対処ってすごい数だな。攻撃側もかなり大規模な仕組みを用意してたんだろうな。 11.カレンダー招待だけじゃなくGoogleドライブの共有通知まで使うのか。業務で使うサービスが全部入口になりそう。 12.パスワード変更だけじゃ盗まれたセッションへの対処が不十分な場合もあるのか。これは管理者も大変だな。 13.裁判所からの呼び出しとか支払い遅延とか、焦らせる内容ばっかりで草。冷静に確認する時間を奪う作戦か。 14.Google自体がハッキングされたわけじゃないのは重要だな。正規サービスを悪用されるのが一番面倒そう。 15.会社の情シス担当者は胃が痛くなりそう。メールだけじゃなくカレンダーやドライブも監視対象か。 16.認証画面が本物そっくりどころか、本物のGoogleログインを中継してるって怖すぎる。 17.8,570件の既に侵害された送信元アドレスってのも怖い。知り合いから届いたメールでも油断できないな。 18.Microsoft 365向けの仕組みまで準備してた可能性があるのか。Googleだけの問題じゃなくなりそう。 19.6万8,676件は乗っ取られた人数じゃなくて遮断件数なのね。そこは勘違いしないようにしたい。 20.結局、不審な招待や共有リンクは安易に開かないのが基本だな。ログインを求められたら公式サイトから入り直すようにするわ。 ※上記は記事内容をもとに作成した架空のネット民コメントです。実際の掲示板やSNSから引用したものではありません。 まとめGoogleカレンダーの招待通知やGoogleドライブの共有案内を悪用し、企業ユーザーの認証済みセッションを乗っ取るフィッシング攻撃「Operation CloudFire」が確認されました。セキュリティ企業Material Securityによると、2026年8月中旬から攻撃が観測され、約1か月間で攻撃メッセージ6万8,676件を遮断し、897ドメインに対処しました。今回の攻撃は、Googleの正規URLを経由して偽のログインページへ誘導し、多要素認証(MFA)の処理をリアルタイムに中継することで、認証完了後のセッションを奪う手口です。Googleのサービス自体が侵害されたわけではなく、正規機能の悪用が問題となっています。攻撃活動は10月28日時点で沈静化傾向にあるものの、Googleドライブへの誘導変更やMicrosoft 365への手口の転用も懸念されています。利用者は不審な招待や共有リンクを警戒し、企業側もアクセス履歴の監視やパスキーなどのフィッシング耐性の高い認証方式を導入することが重要です。 アマゾン商品はじめてのGoogle カレンダーの教科書2026 (Google アプリの教科書シリーズ2026年版)…