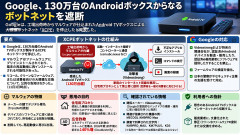
ChatGPTで生成されたイメージです。ニュースの概要Googleは、130万台超のAndroid TVボックスが関与するXCPEネットワークを停止したと述べた。マルウェアはファームウェアにプリインストールされており、端末の再起動後に再インストールされる可能性があった。リコール、クリーンなファームウェア、または消費者向けの大規模な交換について、公的な告知はありませんでした。PortalCripto出典:Google、130万台のAndroidボックスからなるボットネットを遮断 ネットの反応 1.130万台って規模がデカすぎるだろ。知らないうちに自宅のテレビが犯罪に利用されてるとか怖すぎる。2.工場出荷時からマルウェア入りってどう防げばいいんだよ。買った時点でアウトじゃん。3.再起動しても復活するって厄介すぎる。普通のアプリ削除じゃどうにもならないのか。4.Googleがネットワークを遮断したのはいいけど、端末の中にマルウェアが残ってるなら根本解決してなくね?5.Android TVボックスって安い製品が大量に売られてるよな。購入前に認証の有無を確認した方がよさそう。6.メーカーの署名付きで悪意あるアプリが入ってるとか、もうユーザー側では対処しきれないだろ。7.画面録画までできるのかよ。動画を見るだけの箱だと思ってたらとんでもない機能を仕込まれてるな。8.自宅の回線が勝手にプロキシとして使われるのが一番怖い。知らないうちに犯罪の踏み台にされる可能性があるってことだろ。9.これだけの規模なのにリコールや交換プログラムの発表がないのは気になるな。10.安いセットトップボックスを買う時は気をつけないとな。値段だけで選ぶのは危険かもしれん。11.Videostrongが意図的にバックドアを仕込んだ疑いって相当深刻だな。Googleが高い確信を持ってるというのも驚き。12.Android TVとGoogle TVって名前が似てるけど、すべてのAndroid搭載テレビが感染してるわけじゃないよな。13.日本の警察庁も対応に協力してたのか。国際的なサイバー犯罪対策って本当に大変そうだな。14.普通の利用者は感染してることに気づけないだろ。テレビが正常に動いてたら疑う理由もないし。15.ファームウェアに組み込まれてるなら初期化しても安心とは限らないのか。これは厄介だ。16.MECOOLの機種名が出てるけど、名前が一致するだけで感染確定じゃないってところは重要だな。17.広告詐欺に住宅用プロキシまで、テレビ用の端末がここまで悪用されるとは思わなかった。18.Googleがメーカーの認証を禁止したのは当然だと思う。今後は出荷前の検証ももっと厳しくしてほしい。19.問題のある端末を持ってる人には、メーカーや販売店から具体的な対応方法を案内してほしいな。20.今回の件で一番怖いのは、ユーザーが何もしてなくても最初から感染してること。ネットにつなぐ家電の安全性はもっと重視されるべきだな。 ※上記は記事内容をもとに作成した架空のネット民コメントです。実際の掲示板やSNSから引用したものではありません。 まとめGoogleは2026年11月2日、130万台超のAndroid TVボックスが関与する大規模ボットネット「XCPE」の遮断を発表した。対象となった端末には、工場出荷時からマルウェアがファームウェアに組み込まれており、削除しても再起動後に復活する可能性があるという。感染端末は攻撃者によって遠隔操作され、不正アプリのインストールやコマンド実行、画面録画などに悪用されていた。さらに、家庭のインターネット回線を住宅用プロキシとして第三者に提供し、サイバー犯罪や広告詐欺に利用される危険性も指摘されている。Googleは関与が疑われるVideostrongに対するAndroid認証関連の制限を実施し、ファームウェアの検証を強化。日本の警察庁やセキュリティ企業も対応に協力した。一方、11月3日時点で大規模なリコールや交換プログラムは確認されていない。利用者は疑わしい端末をネットワークから切断し、販売店やメーカーに安全な更新・交換対応を確認することが推奨される。 アマゾン商品Androidアプリ開発のためのセキュリティ入門【リフロー型】 体験して学ぶ16の脆弱性とその対策…