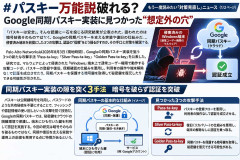
ChatGPTで生成されたイメージです。ニュースPalo Alto Networksは2026年8月3日(現地時間)、Googleの同期パスキー実装を狙う3つの新たな攻撃手法「Pass-ta-key」「Silver Pass-ta-key」「Golden Pass-ta-key」を公表した。 研究では、マルウェアによって侵害された「Windows」端末上で通常ユーザー権限で動作する攻撃コードが、パスキーの登録や復旧、信頼確認の仕組みを悪用し、利用者の操作や端末解除なしで認証を成立させたり、同期パスキーを保護する暗号鍵を取得して秘密鍵を復元したりできる可能性が示された。@IT出典:パスキー万能説破れる? Google同期パスキー実装に見つかった“想定外の穴” ユーザーの反応 1.パスキーなら絶対安全だと思ってたわまさか同期や復旧の仕組みに穴があるとはな2.暗号技術そのものが破られたわけじゃないのかそこは結構重要なポイントだな3.結局マルウェアに感染した端末が危険なのは昔から変わらんのね4.Pass-ta-keyって名前が妙に覚えやすいなセキュリティ研究者のネーミングセンスよ5.通常ユーザー権限でも攻撃できる可能性があるって怖くね?管理者権限を取られなきゃ安心ってわけでもないのか6.パスワードより安全なのは変わらないと思うけど万能だと思い込むのは危険ってことだな7.クラウド同期は便利だけど、便利さと安全性の両立って難しいんだな8.端末を解除しなくても認証が成立する可能性があるってマジか利用者からしたら気付きようがなさそう9.Googleだけの問題なのか、他社の同期パスキーでも似た問題が起きるのか気になる10.パスキーに移行したばかりなのに不安になるニュースだなとはいえパスワードに戻すのも違う気がする11.Golden Pass-ta-keyが一番ヤバそう秘密鍵を復元できる可能性があるって相当な話だぞ12.認証の仕組みがどれだけ強固でもそれを動かす環境に穴があったら意味ないんだな13.こういう研究結果が公開されることでセキュリティが改善されるなら歓迎したい14.パスキーの復旧機能って便利だけど攻撃者に悪用される可能性まで考えないといけないのか15.これってWindows端末が既にマルウェアに感染している前提なんだよな普通に使っているだけで突破される話とは違う16.顔認証や指紋認証を使っているから絶対安心だと思ってた認証画面の裏側にも複雑な仕組みがあるんだな17.同期パスキーをやめて端末ごとに管理すればいいのか?でも機種変更が面倒になるんだよな18.Googleには実装の見直しをしっかり進めてほしい便利な認証方式だからこそ安心して使いたい19.とりあえずOSとブラウザの更新は欠かさない方がいいな怪しいソフトを入れないことも大事20.結局どんな認証方式でも100%安全なんて存在しないんだろうなパスキーを過信せず端末自体を守ることが重要だわ ※上記は記事内容をもとに作成した架空のネット民コメントです。実際の掲示板やSNSから引用したものではありません。 まとめPalo Alto Networksは2026年8月3日、Googleの同期パスキー実装を狙う3つの攻撃手法「Pass-ta-key」「Silver Pass-ta-key」「Golden Pass-ta-key」を公表した。今回の研究では、マルウェアに感染したWindows端末を前提に、通常ユーザー権限で動作する攻撃コードがパスキーの登録や復旧、信頼確認の仕組みを悪用できる可能性が示された。利用者の操作や端末のロック解除なしに認証を成立させたり、同期パスキーを保護する暗号鍵を取得して秘密鍵を復元したりする手法が報告されている。ただし、公開鍵暗号そのものが破られたわけではなく、既に侵害された端末上での攻撃である点には注意が必要だ。パスキーは従来のパスワードよりフィッシングに強い認証方式だが、決して万能ではない。利用者にはOSやブラウザの更新、不審なソフトの回避など、端末自体のセキュリティ対策が引き続き求められる。 アマゾン商品認証がわからない人のための本: パスワード・多要素認証・パスキー・シングルサインオンを、設定を変えずに自分のPCで見る…