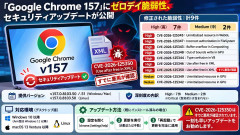
Chrome 157のゼロデイ脆弱性対策(ChatGPTで生成)ニュースの概要米Googleは11月9日(現地時間)、デスクトップ向け「Google Chrome」の安定(Stable)チャネルをアップデートした。今後数日から数週間をかけて、Windows/Mac環境にはv157.0.8103.50/.51、Linux環境にはv157.0.8103.50が展開される。 本バージョンは、9件の脆弱性に対処したセキュリティアップデート。「Chrome 157」では、初めてのアップデートとなる。窓の杜出典:「Google Chrome 157」にゼロデイ脆弱性、セキュリティアップデートが公開 ネットの反応 1.もうChrome 157にゼロデイ脆弱性かよ。アップデート早すぎて追いつかんわ。2.すでに悪用されてるってのが一番怖い。これは今すぐ更新した方がよさそう。3.Criticalがないから安心かと思ったら、Highでも実際に攻撃されてるのか。4.Chromeって毎月のように脆弱性修正してない?それだけ攻撃者に狙われてるってことか。5.自動更新されても再起動しないと適用されないのが落とし穴なんだよな。6.タブを50個くらい開いてるから再起動したくないんだが。さすがに今回は更新するか。7.9件も脆弱性が修正されたのか。しかも7件がHighって結構深刻じゃね?8.XMLのUse after freeって聞くだけで嫌な予感しかしない。9.Chrome使ってる人めちゃくちゃ多いし、こういう脆弱性は影響範囲が広そうだな。10.chrome://settings/help を開けば更新できるのね。知らなかったから助かる。11.ゼロデイ脆弱性って、発見される前から攻撃に使われてる可能性があるのが怖いよな。12.セキュリティ更新はありがたいけど、そもそもこういうバグってなくならないものなのかね。13.WindowsだけじゃなくMacもLinuxも対象なのか。会社のPCも確認しないとな。14.まだ更新が降ってきてないんだけど。数日から数週間かけて配信って結構長いな。15.Chromeの更新通知をずっと放置してる人、意外と多そう。16.V8やGPUにも脆弱性があるのか。ブラウザって思ってる以上に複雑なんだな。17.こういうニュース見るたびに、ブラウザを最新版にする重要性を思い知らされる。18.EdgeやBraveみたいなChromium系ブラウザにも関係あるのかな。そっちの更新状況も気になる。19.脆弱性を見つけて修正する側も大変だろうな。攻撃者とのいたちごっこだわ。20.とりあえずChrome更新して再起動した。悪用が確認されてるなら後回しにはできん。 ※上記は記事内容をもとに作成した架空のネット民コメントです。実際の掲示板やSNSから引用したものではありません。 まとめGoogleは2026年11月9日(現地時間)、デスクトップ向け「Google Chrome 157」のセキュリティアップデートを公開した。今回の更新では計9件の脆弱性が修正され、深刻度「High」が7件、「Medium」が2件となっている。特に注意が必要なのは、XML処理における解放後使用(Use after free)の脆弱性「CVE-2026-125350」だ。すでに攻撃への悪用が確認されており、ユーザーには早急な対策が求められる。このほか、V8、GPU、WebGL、FileSystemなど、ブラウザの重要な機能に関する脆弱性も修正された。更新後のバージョンはWindows/Mac向けが「157.0.8103.50/.51」、Linux向けが「157.0.8103.50」。今後数日から数週間かけて順次配信される予定だ。Chromeは通常、自動更新されるが、完全な適用にはブラウザの再起動が必要となる。「chrome://settings/help」から更新状況を確認し、最新版が利用可能になり次第、速やかに適用することが推奨される。 アマゾン商品…