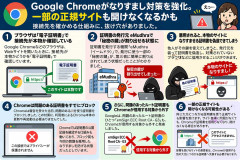
ChatGPTで生成されたイメージです。Googleニュース接続先を確かめる仕組みに、抜け穴がありました。Google Chromeなどのブラウザは、Webサイトを開いたときに、接続先が本物かどうかを「電子証明書」で確認しています。ところが、証明書を発行する機関「eMudhra(イームドラ)」で、発行に使う一部の「秘密の鍵」が、第三者に簡単に割り出されてしまう状態だったことがわかりました。悪用されると、本物のサイトになりすますための証明書を偽造できてしまいま。Google(グーグル)は10月20日の公式ブログで、この問題と対策を発表しました。Chromeでは問題のある証明書をすでにブロックしています。ただし、追加の対策により、一部の本物のサイトも開けなくなる可能性があるようです。ギズモード・ジャパン出典:Google Chromeがなりすまし対策を強化。一部の正規サイトも開けなくなるかも Googleユーザーの反応 1.証明書を発行する側の秘密鍵がバレるって、セキュリティの根幹が崩れてるじゃん。2.本物のサイトなのにChromeで開けなくなるとか、利用者からしたら意味不明だろうな。3.こういうのって利用者側で何か対策する必要あるの?4.Chromeの更新も再起動も不要でブロックできたのは普通にすごい。5.電子証明書って安全の証明だと思ってたけど、発行元がやらかしたらどうしようもないな。6.サイト運営者は突然アクセスできないって問い合わせが増えそう。7.Googleが早めに対応したのは評価できる。被害が出る前に防ぐのが大事。8.証明書が有効でも信用できない場合があるって怖すぎる。9.これ中小企業のサイトとか大丈夫なのか? 管理者が気付かないまま放置されそう。10.Chromeだけじゃなくて他のブラウザへの影響も気になる。11.昨日まで普通に見られたサイトが今日突然エラーになる可能性があるのか。12.秘密鍵を簡単に割り出せる状態だったって、どういう管理してたんだよ。13.一般利用者には難しい話だけど、要するに偽サイトを本物と間違える危険があったってことね。14.正規サイトまで巻き添えになるのは困るけど、安全性を考えたら仕方ないか。15.公開記録を確認する仕組みでも守られてたって、セキュリティは多重防御が大事なんだな。16.サイトが開けないからって、ブラウザの警告を無視するのは危険だぞ。17.証明書って普段は意識しないけど、インターネットを支えてる重要な仕組みなんだな。18.運営者は証明書の発行元まで確認しないといけない時代か。19.こういう問題があるとHTTPSだから絶対安全とは言えないって分かる。20.利用者の安全を優先した対応だと思う。あとは影響を受けるサイトの移行がスムーズに進むといいな。 ※上記は記事内容をもとに作成した架空のネット民コメントです。実際の掲示板やSNSから引用したものではありません。 まとめGoogle Chromeが、電子証明書の発行機関「eMudhra」で発覚した秘密鍵の脆弱性を受け、なりすまし対策を強化しました。問題のある鍵が第三者に割り出される可能性があり、悪用されれば偽造した証明書で正規サイトになりすます危険性がありました。Googleは問題のある証明書を速やかにブロックし、さらにルート証明書「emSign ECC Root CA - G3」を信頼対象から除外する方針を発表しています。一方、この措置によって、同じルート証明書を利用する一部の正規サイトまで閲覧できなくなる可能性があります。ネット上では「証明書の発行元が危険なのは怖い」「本物のサイトまで開けなくなるのは困る」「Googleの迅速な対応は評価できる」といった声が上がりそうです。利用者は証明書エラーを安易に無視せず、サイト運営者は証明書の発行元や有効性を確認することが重要です。今回の問題は、HTTPSの安全性を支える証明書管理の重要性を改めて示しています。 アマゾン商品Google Chrome 最強の教科書: 今日から仕事が速くなる!…