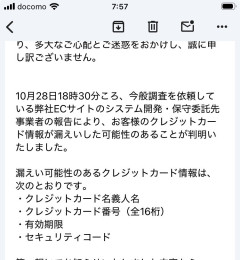
フィギュア大手・グッドスマイルカンパニーで発生した不正アクセス被害。10月27日の発覚当初は「漏洩したのはカード番号の下4桁程度」と説明されていたが、10月29日未明、被害者へ届いた追加連絡でカード名義人名・カード番号全16桁・有効期限・セキュリティコードの4項目すべてが流出した可能性があることが判明した。エッヂ掲示板では「全部漏らしてて草」どころではない空気が広がっている。 📌 出典:エッヂ掲示板「グッドスマイルカンパニー、客のクレカ番号全桁&セキュリティコードまで漏らす」 😱 PART 1:「セキュリティコードまで流出」の衝撃告知 1. エッヂの名無し 2026/10/29 10:28 るりよい|Pearl Blue 🎨さんの投稿より:深夜にグッスマさんからメールが届きました…🥲💦 当初の発表では、流出した可能性があるクレジットカード番号は「下4桁」とされていましたが、どうやら全16桁を含むカード情報が、文字どおりすべて流出してしまった可能性があるようです…😢 具体的には、①クレジットカード名義人名 ②クレジットカード番号(全16桁) ③有効期限 ④セキュリティコード——の4つ。まさかセキュリティコードまで対象になっているなんて…。現時点で公式からの追加声明はないという。 13. エッヂの名無し 2026/10/29 10:32 クレカ全桁はヤバいやろ ❓ PART 2:なぜセキュリティコードまで保存していたのか 16. エッヂの名無し 2026/10/29 10:32 なぜセキュリティコードを保存している? 37. エッヂの名無し 2026/10/29 10:35 セキュリティコード保存しておくのは禁止だろ 毎回入力させなきゃ意味無いだろ 36. エッヂの名無し 2026/10/29 10:35 公式見たら外部決済サービス使ってるのはセーフだから自社サーバーにクレカ情報全残しのこの会社がクソゴミなだけやん 🔍 PART 3:正体は「保存」ではなく決済画面の改ざんだった 51. エッヂの名無し 2026/10/29 10:37 保存してたんじゃなくて決済画面が筒抜けやったっぽい 79. エッヂの名無し 2026/10/29 10:39 漏洩じゃなくて登録ページに仕掛けられたんやな 83. エッヂの名無し 2026/10/29 10:40 入力画面が普通に買い物できる詐欺サイトみたいになってたんやろ ※なりすまし型の決済フォーム改ざん(Webスキミング)は、ECサイトを狙った不正アクセスの典型的な手口の一つ。保存データの漏洩よりも悪質で、入力した瞬間に情報が外部へ送信されてしまう。 💳 PART 4:免れた人とこれからの対応 38. エッヂの名無し 2026/10/29 10:36 いやamazon payで払ってたわ セーフ 45. エッヂの名無し 2026/10/29 10:36 このメールが来てない人はセーフ 全員漏れたわけじゃない 54. エッヂの名無し 2026/10/29 10:38 今年1番の情報流出じゃないか? グッドスマイルカンパニーの被害は、当初説明されていた「下4桁」から一転、カード情報のフルセット流出に発展した。原因は保存データの流出ではなく決済フォーム自体の改ざんの可能性が高く、該当期間に同社サイトでカード決済をした人は、利用履歴の確認とカード会社への連絡を急いだ方がよさそうだ。公式からの正式な追加発表を待ちたい。 ※本記事はエッヂ掲示板のコメントを引用・整理したものです。 📎 関連記事 【速報】フィギュア大手グッスマに不正アクセス→「性癖バレた」の悲鳴相次ぐwww(前回記事) 【速報】ガンダムベース会員34万件情報流出→ガノタ悲鳴「詫びガンプラはよ」 【速報】りそな銀行も顧客情報漏洩か、委託先ユミルリンクに不正アクセス→「ついに銀行か」の声…