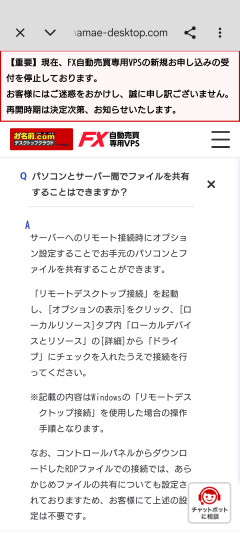
続報。GMOの不正アクセス事件で、ハッカーが顧客の自宅PCをランサム化すると脅迫した一件について、内部の設定ミスが元凶だったとする具体的な指摘がエッヂ掲示板で話題になっている。 「ActiveDirectoryで全部繋がっていて管理者権限でユーザーのローカルにもアクセスできる、RDPの設定をさせていた」という説明に、IT知識のあるスレ民が一斉に反応。さらに関連として「デジタル庁も個人情報漏えいの可能性」というニュースまで飛び出し、スレは不正アクセス問題全体への不信感で炎上した。 📌 出典:エッヂ掲示板「【悲報】GMOハッカー、顧客の自宅PCをランサム化すると脅迫 ★3」 🔍 PART 1:”元凶”は杜撰な社内設定だった 6. エッヂの名無し 一番分かりやすいまとめ 「GMOがヤバいのはActiveDirectoryで全部繋がっててGMOの管理者権限でユーザーのローカルにもアクセスできてドライブも共有できるRDPの設定させてたってトコなんだよね 他がどうやってるか知らんけど普通はこんな構成にしない」 10. エッヂの名無し ブラウザの履歴ってドライブ内に保存されてるんやぞ それ復元したら当然わかる ※ 「普通はこんな構成にしない」の一言が全てを物語っている。セキュリティ設計の初歩的ミスが大規模流出に繋がった可能性が高い。 💰 PART 2:個人情報”欲張りセット”の恐怖 53. エッヂの名無し お名前.comは登録時に氏名住所電話番号メールアドレスパスワード決済情報が必須情報らしい 59. エッヂの名無し 個人情報欲張りセットやん 50. エッヂの名無し パソコンのブラウザとアカウント連携するのやめたほうがええな chromeとかみんなログインしてるやろ ※ 氏名・住所・決済情報まで紐づいているサービスが狙われた事実に、利用者の不安は募るばかり。 🏛️ PART 3:「デジタル庁も漏洩してた」の衝撃告白 60. エッヂの名無し てか日本中こんな不正アクセスされまくってるのに新しく設立されたデジタル庁は何やってるの? こういう時こそ仕事するんやないの? と思って調べてみたらデジタル庁も漏洩してたわ どうすんだよこの国 デジタル庁の個人情報漏えいに関するニュースを見る 43. エッヂの名無し これどうやって責任取るんや? なんか方法あるか? ※ 一企業の問題で終わらず、行政機関にまで飛び火する展開に。日本全体のセキュリティ意識が問われている。 📝 まとめ:便利さの裏にあるリスクを再認識 今回の騒動で浮き彫りになったのは、一企業の管理体制の問題が利用者個人のプライバシーを直接脅かすという現実だ。ActiveDirectoryの構成一つで被害規模が大きく変わることを、スレ民たちの的確な分析が教えてくれる。あなたの使っているサービスは、本当に安全だろうか? 🔗 こちらの記事も読まれています 【続報】GMO、ハッカーに顧客PCのランサム化を脅迫される→政府に「能動的サイバー防御」を緊急要請 【速報】お名前.comで2秒400万円消失→GMO客「パニックだった」の声 ※本記事はエッヂ掲示板のコメントを引用・整理したものです。…