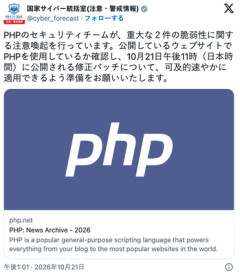
WEBサイトの8割を動かすプログラム「PHP」に致命的な欠陥見つかる。23時の修正プログラム配布でAIによる総攻撃が発生する可能性があるとして国家サイバー統括化が注意喚起へ。 PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。公開しているウェブサイトでPHPを使用しているか確認し、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いいたします。— 国家サイバー統括室(注意・警戒情報) (@cyber_forecast) October 21, 2026 今日の夜11時からヨーイドンで重大なPHP脆弱性とその修正方法の公開(つまり攻撃方法の開示)が行われるから、自社サイトがハッキングされたくなければ分単位での対応完了を目指してエンジニアをその時間に合わせて待機させておくように、との通達WordPress放置=死前代未聞の戦争が始まる…— Kenn Ejima (@kenn) October 21, 2026 【各位】今夜23時、ネットの裏側で「15分間の極限攻防」が始まります。本日10/21、Webの約8割の土台である「PHP」に致命的な欠陥(CVSS 9.2の超危険度)が発覚し、修正プログラムが日本時間の今夜23時に緊急公開されます。解説と個人としての緊急対策を取り急ぎ。ーーー(読み飛ばしてOK)ーーー◆ どういう欠陥か?(攻撃の仕組み)サーバーにデータを処理させる「入力チェック機能(パース処理)」の境界線の不備です。本来は拒否されるべき「不正に加工されたリクエスト」を正常なデータだと誤認して読み込んでしまう構造的欠陥です。◆ そこを突くと何ができるのか?① 遠隔でのコマンド強制実行(RCE)外部から一切のログイン手順を飛ばし、サーバー内で「最高管理者コマンド」を勝手に実行できます。② データベースの完全強奪サイト内の全会員データ・暗号化パスワード・決済履歴を、防御を無視して一括で外部へ抜き出せます。③ サーバーの「踏み台」化・ランサムウェア化サイトを乗っ取ってマルウェアを植え付け、そこを拠点に他の企業や個人へ攻撃を拡大させます。ーーーーーーーーーーーーーーー恐ろしいのはここから。パッチが出た瞬間、攻撃者側はAIを使って「どこが直されたか」を一瞬で解析し、わずか15分以内に全世界の脆弱なサイトへ自動攻撃を仕掛けると予測されています。「エンジニアの話でしょ?」ではありません。PHPはネット通販や予約サイト、企業システムの「心臓部」です。ここが破られると、サービス停止だけでなく、過去に登録したあなたの名前、住所、クレカ情報、パスワードが大量流出します。⚠️【今すぐできる自衛3つ】① 使い回しパスワードの緊急変更(漏洩した瞬間に別サービスへ侵入される連鎖を防ぐ)② 主要サービスで「二要素認証(2FA)」をON③ 「メンテナンス通知」や「パスワード再設定」を騙る詐欺メールに警戒今夜は全国のエンジニアが徹夜で防御戦に入ります。自分と家族の身を守るために、ブクマして備えてください。身近な人にもシェアを。今晩からサイバー攻撃のフェーズが変わります。明日の景色はわかりません。— 三日前 (@expokun) October 21, 2026 (中略)恐ろしいのはここから。パッチが出た瞬間、攻撃者側はAIを使って「どこが直されたか」を一瞬で解析し、わずか15分以内に全世界の脆弱なサイトへ自動攻撃を仕掛けると予測されています。「エンジニアの話でしょ?」ではありません。PHPはネット通販や予約サイト、企業システムの「心臓部」です。ここが破られると、サービス停止だけでなく、過去に登録したあなたの名前、住所、クレカ情報、パスワードが大量流出します。⚠️【今すぐできる自衛3つ】① 使い回しパスワードの緊急変更(漏洩した瞬間に別サービスへ侵入される連鎖を防ぐ)② 主要サービスで「二要素認証(2FA)」をON③ 「メンテナンス通知」や「パスワード再設定」を騙る詐欺メールに警戒今夜は全国のエンジニアが徹夜で防御戦に入ります。自分と家族の身を守るために、ブクマして備えてください。身近な人にもシェアを。今晩からサイバー攻撃のフェーズが変わります。明日の景色はわかりません。…