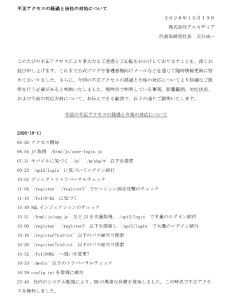
1:マンナちゃん(みょ)[ニダ]:2026/10/21(水) 07:00:21.63 ID:UHkO2e9k0 自治体向けの防災情報配信サービス「SpeeCAN RAIDEN」(スピーキャン ライデン)などが不正アクセスを受け、消防職員などの個人情報が漏えいした可能性がある問題で、運営元のアルカディア(大阪府箕面市)は10月19日、攻撃者の侵入経過と同社の対処を分単位で公表した。 不正アクセスを受けた企業が、経過を時系列で詳しく公表するケースは珍しく、生々しい報告から現場の緊迫感が伝わってくる。 「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア 凄腕ハッカーとの壮絶な攻防 アルカディアが公開 15:マンナちゃん(みょ)[ニダ]:2026/10/21(水) 07:12:16.15 ID:UHkO2e9k0 >>1 やってる事は総当たりで昔とかわらんな ただシステム固有のURLが露呈する辺りはAI味を感じる 特に「/fs119-bkに気づく」のくだりがそれ 各管理者のみ知らせている裏口URLっぽいがググると管理者向けのマニュアルが引っかかる 攻撃と並行してWeb検索もしていてその辺りの情報を使っているのだろう これが今までの既知の脆弱性を突いた攻撃手法とは違う点かもしれない 2:マンナちゃん(みょ)[ニダ]:2026/10/21(水) 07:01:13.47 ID:UHkO2e9k0 公表内容を詳しく見ていこう。 攻撃者が不正アクセスを開始したのは10月11日午前6時26分。 同6時54分にJavaScriptファイル(/html/js/user-login.js)を取得し、同7時31分にモバイル向けのパス(/m/)以下を探索した。 同9時23分には/api2/loginを見つけてログインを試みた。 その後、ディレクトリトラバーサル、セッション固定攻撃、SQLインジェクションのチェック、/api2/loginを通じた大量のログイン試行、パスの総当り探索を重ね、午後4時33分、公開範囲外のファイルを取り出せるかを試すトラバーサルチェックを/media以下で開始。 午後4時39分に設定ファイル(config.ini)の取得に成功した。 同社によると、添付ファイルを公開するメディアサーバに、内部のURLにアクセスできるディレクトリパストラバーサルの脆弱性があったという。 攻撃者は内部のソースファイルを取得し、設定ファイルにあったサービス間ログイン用のシークレットキーを入手。 これを利用し、アカウントIDに総当たり攻撃を仕掛け、ログインされたセッションから内部情報が取得された。…